

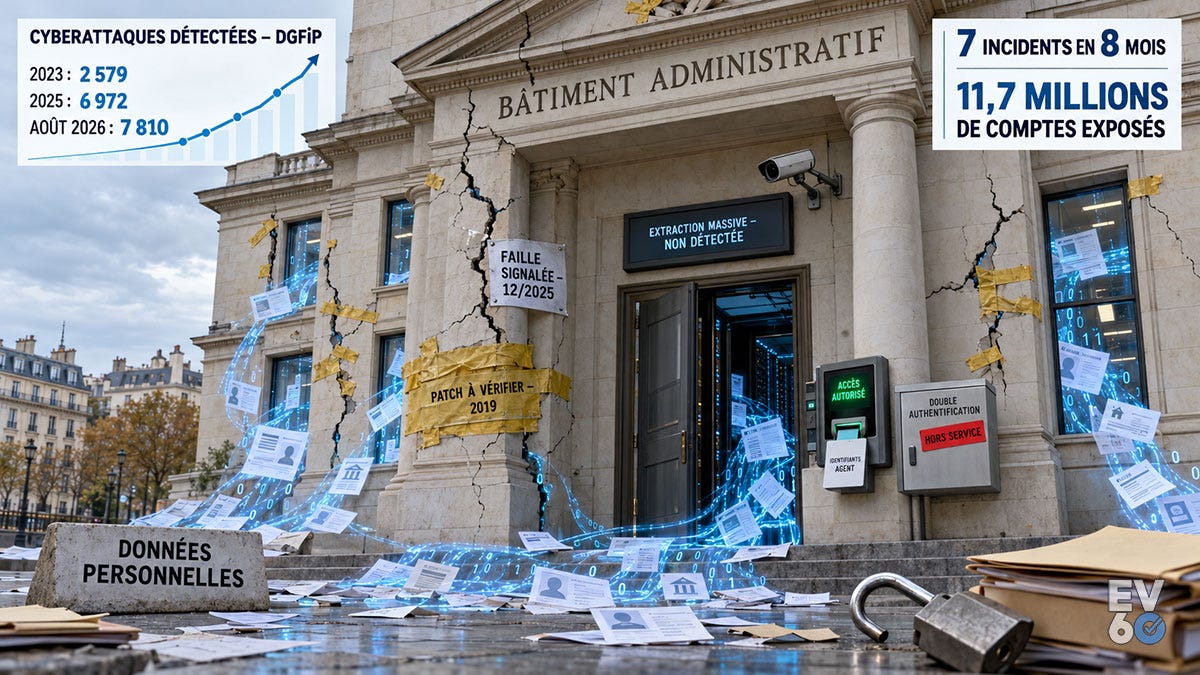
L’Anssi, l’agence de l’État chargée de la cybersécurité, constate une « intensification » des vols de données dans les services publics. Le 7 septembre, elle a lancé en urgence l’opération REACTIV pour renforcer la sécurité des réseaux des ministères.
Depuis janvier, au moins sept incidents ont touché la DGFiP, France Titres et l’Éducation nationale. En janvier, un pirate est entré dans FICOBA, le fichier national des comptes bancaires. Chez France Titres, le portail des cartes d’identité et des passeports, jusqu’à 11,7 millions de comptes ont été exposés. À la DGFiP, les cyberattaques détectées sont passées de 2 579 en 2023 à 7 810 sur les huit premiers mois de 2026.
Certaines failles relèvent du b.a.-ba. Plusieurs fois, l’attaquant est entré avec les identifiants volés d’un agent. À la DGFiP, le Sénat a relevé un compte couvert par le secret fiscal sans double authentification. Aucun outil n’y repérait une extraction massive de données. Un pirate ordinaire peut exploiter ce genre de faiblesse. Ce sont des protections de base, qui devraient être vérifiées en routine.
Ces services gardent surtout les données des autres. Impôts, prestations, gestion d’une entreprise : il faut leur confier son identité, son adresse, sa situation fiscale, parfois son patrimoine ou ses coordonnées bancaires. Volées, ces informations peuvent servir à des arnaques sur mesure. Un faux courriel des impôts qui cite le bon nom et le bon revenu trompe plus facilement. Elles peuvent aussi servir à ouvrir un compte ou un crédit au nom de quelqu’un d’autre.
L’administration referme le dossier une fois la faille corrigée. Les personnes touchées restent exposées bien plus longtemps. Un mot de passe se change en deux minutes. Une identité ou un dossier fiscal ne se remplacent pas d’un clic.
Ailleurs, ces manquements coûtent cher. En janvier 2026, la CNIL a infligé 42 millions d’euros d’amende à Free et Free Mobile, après une fuite touchant 24 millions de contrats. France Travail a écopé de 5 millions d’euros pour la cyberattaque de 2024. Un ministère fautif n’encourt aucune amende : la loi Informatique et libertés exempte les traitements de l’État.
Reste à savoir qui rend des comptes. Qui vérifie que les correctifs sont installés et que les comptes inutiles sont fermés ? Et quand une faille connue reste ouverte des mois, qui en répond ?
Les règles existent. Leur application reste à démontrer, service par service.
Pour les systèmes sensibles, il faudrait imposer des audits réguliers par des organismes indépendants. Des tests d’intrusion périodiques, c’est-à-dire des attaques simulées, trouveraient les failles avant les pirates. Les comptes et les droits d’accès seraient revus souvent. Les failles graves seraient corrigées dans des délais fixés à l’avance. La sécurité serait contrôlée en permanence, au lieu d’être validée au lancement puis oubliée jusqu’au prochain incident.
Ces données, l’État les exige des citoyens. Il en a donc la garde et la responsabilité. Un manquement grave doit pouvoir être sanctionné, comme pour Free ou France Travail. Les failles relevées par le Sénat en sont un. Sans sanction, une faille coûte peu au ministère qui la laisse ouverte. La DGFiP l’illustre : touchée en janvier par l’affaire FICOBA, elle a de nouveau été piratée trois fois l’été suivant. Pendant ce temps, ce sont les personnes volées qui en supportent les conséquences.
Sources
Pour aller plus loin
Si ce décryptage vous est utile, vous pouvez vous abonner pour recevoir les prochaines analyses. Chaque publication apporte une grille de lecture claire sur la fabrication de l’information et des perceptions.
— André Francis
Merci d’avoir pris le temps de lire cet article. Continuez à poser les bonnes questions, et ne prenez rien pour acquis.